

Pour protéger Matomo, les utilisateurs On-Premise doivent corriger PHP et vérifier que leur serveur web utilise bien une version corrigée. Mettre Matomo à jour ne suffit pas. Les clients Matomo Cloud sont déjà protégés. Voici les failles concernées et les actions à mener.
Que concernent les failles PHP ?
Les failles CVE-2026-109618 et CVE-2026-109619 concernent le moteur PHP, et non Matomo directement. Divulguées le 21 octobre 2026, elles ont chacune une gravité évaluée à 9,2 sur 10.
La CVE-2026-109618 concerne la gestion de la mémoire par PHP lorsque la mémoire disponible est insuffisante. La CVE-2026-109619 concerne la gestion de l’état interne de PHP. Ce sont deux vulnérabilités distinctes dans le langage qui exécute Matomo, pas des failles propres au code de Matomo.
Dans certaines conditions, ces vulnérabilités peuvent permettre une exécution de code à distance sans authentification. Autrement dit, un attaquant pourrait faire exécuter du code sur le serveur sans devoir disposer d’un compte valide. Cette possibilité dépend des conditions d’exploitation de chaque faille ; il ne faut pas en déduire que toute instance Matomo est automatiquement exploitable.
Formez-vous à Matomo !
Apprendre à utiliser Matomo, c'est faire le choix d'une solution d'analyse web éthique, flexible et puissante. Nos formations Matomo vous apprendront à prendre le contrôle total de vos données, en respectant la vie privée de vos utilisateurs et en profitant d'une communauté dynamique, Matomo se présente comme une alternative de choix face aux solutions traditionnelles d'analyse.
Le point à vérifier est donc la version de PHP utilisée par l’instance Matomo et la responsabilité de sa maintenance. Si Matomo est hébergé sur une infrastructure que vous gérez, la mise à jour de PHP relève généralement de votre périmètre. Avec une offre hébergée, cette maintenance peut relever de l’hébergeur. Dans les configurations intermédiaires, elle est parfois partagée : l’hébergeur fournit l’infrastructure, tandis que vous administrez l’environnement PHP. La réponse à apporter dépend donc du mode d’hébergement, et les responsabilités ne sont pas les mêmes.
Matomo Cloud est-il concerné ?
Oui. Les clients Matomo Cloud sont déjà protégés et n’ont aucune action à entreprendre pour appliquer un correctif PHP. Matomo gère la sécurité de l’infrastructure qui héberge le service, ainsi que l’application des mises à jour de sécurité. Vous n’avez pas à intervenir sur la version de PHP utilisée par la plateforme ni à installer un patch sur votre instance Cloud.
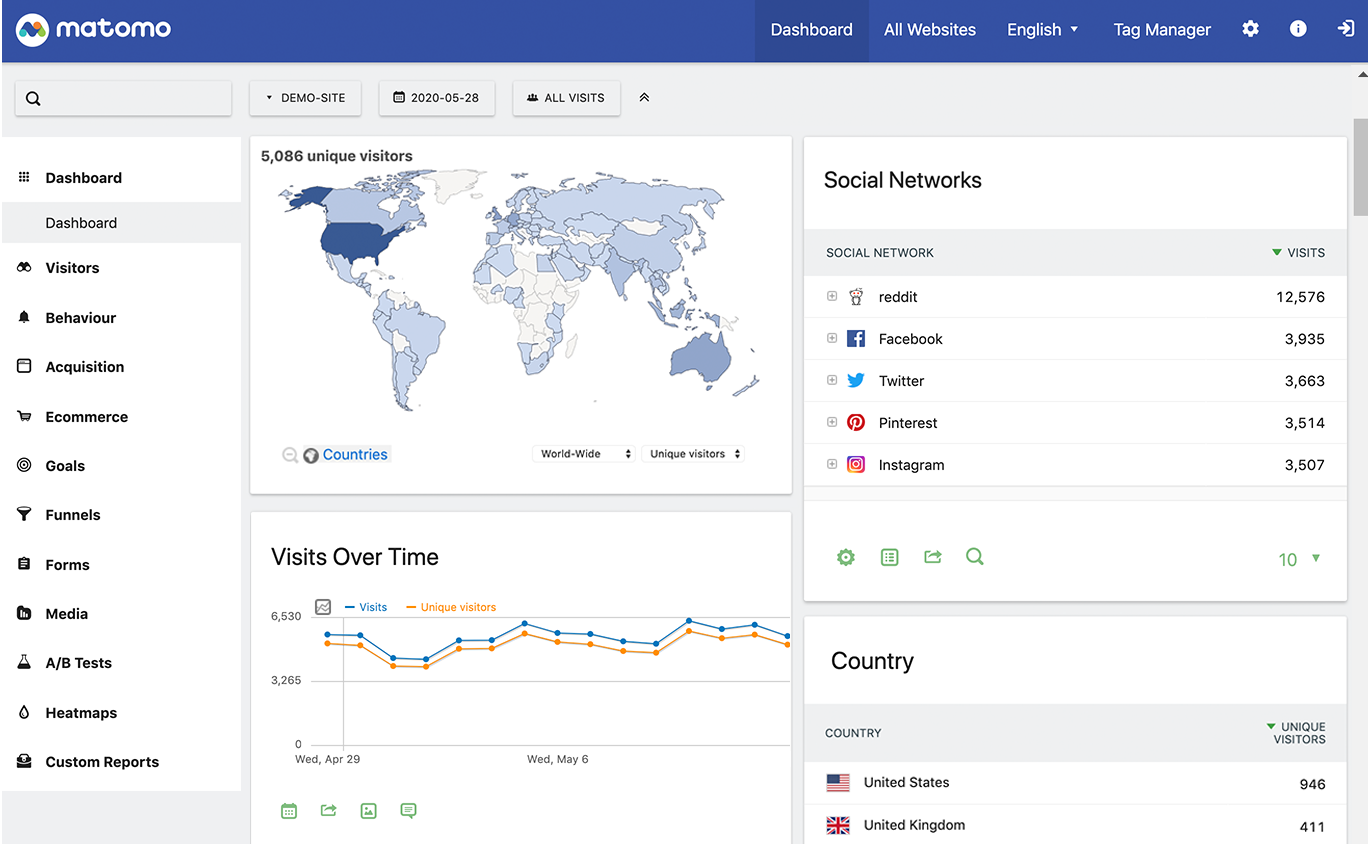
Cette responsabilité est différente pour une installation On-Premise, hébergée sur vos propres serveurs ou chez un prestataire que vous administrez. Dans ce cas, Matomo ne pilote pas votre infrastructure. La sécurité dépend de votre environnement PHP, de la version de Matomo déployée et de la cadence à laquelle les correctifs sont installés.
Pour une instance On-Premise, vérifiez en priorité :
- La version de PHP utilisée par le serveur et sa compatibilité avec votre version de Matomo.
- L’application des correctifs de sécurité PHP fournis par votre distribution ou votre hébergeur.
- La version de Matomo installée et les mises à jour de sécurité disponibles.
- La responsabilité effective de la maintenance, notamment si l’hébergement est externalisé.
Une version de PHP encore fonctionnelle n’est pas forcément une version maintenue. Si votre prestataire administre le serveur, demandez-lui de confirmer la version installée, son niveau de support et l’application des correctifs concernés. S’il ne gère que l’hébergement, la mise à jour de Matomo peut rester à votre charge.
Vous utilisez Matomo Cloud ? Aucune action liée au correctif PHP n’est nécessaire de votre côté. Vous hébergez votre propre instance ? Vérifiez dès maintenant la version de PHP, son statut de maintenance et les mises à jour de Matomo.
Que doivent faire les utilisateurs On-Premise ?
Les utilisateurs On-Premise doivent mettre à jour PHP immédiatement. Une mise à jour de Matomo seule ne corrige pas les failles présentes dans l’interpréteur PHP exécuté par le serveur.
Les versions corrigées sont PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Vérifiez d’abord la version réellement installée sur votre environnement, puis appliquez le correctif de sécurité correspondant à votre branche PHP. Le numéro de version affiché dans un outil d’administration ne suffit pas toujours : il faut confirmer que le serveur web, et pas seulement un autre composant du système, utilise bien la version corrigée.
Après la mise à jour, contrôlez la version de PHP utilisée par le serveur web et vérifiez que Matomo fonctionne toujours normalement. Un serveur peut conserver plusieurs versions de PHP ou utiliser une configuration différente de celle visible en ligne de commande. J’ai déjà vu ce décalage retarder une mise à jour pourtant considérée comme terminée.
Si votre version de PHP est plus ancienne et ne reçoit plus de correctifs, contactez le fournisseur de votre système d’exploitation ou de votre hébergement pour connaître la disponibilité d’un correctif rétroporté. Un correctif rétroporté apporte la correction de sécurité sans nécessairement changer toute la version affichée. Si aucun correctif n’est disponible, passez à une version de PHP encore prise en charge, en vérifiant la compatibilité avec votre environnement.
Vérifications à effectuer :
- La version de PHP installée est identifiée.
- Le correctif de sécurité correspondant est appliqué.
- Le serveur web utilise effectivement PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, selon la branche retenue.
- Si la version est plus ancienne, le fournisseur a confirmé la disponibilité d’un correctif ou une migration vers une version prise en charge est planifiée.
Comment maintenir l’analytique sécurisée ?
Pour protéger Matomo des failles PHP critiques, je maintiens à jour toute l’infrastructure et ses dépendances, pas seulement Matomo. Une instance On-Premise dépend aussi de la version de PHP, du serveur web et du système qui l’exécute. Une faille dans l’un de ces composants peut exposer l’instance, même si Matomo lui-même est à jour.
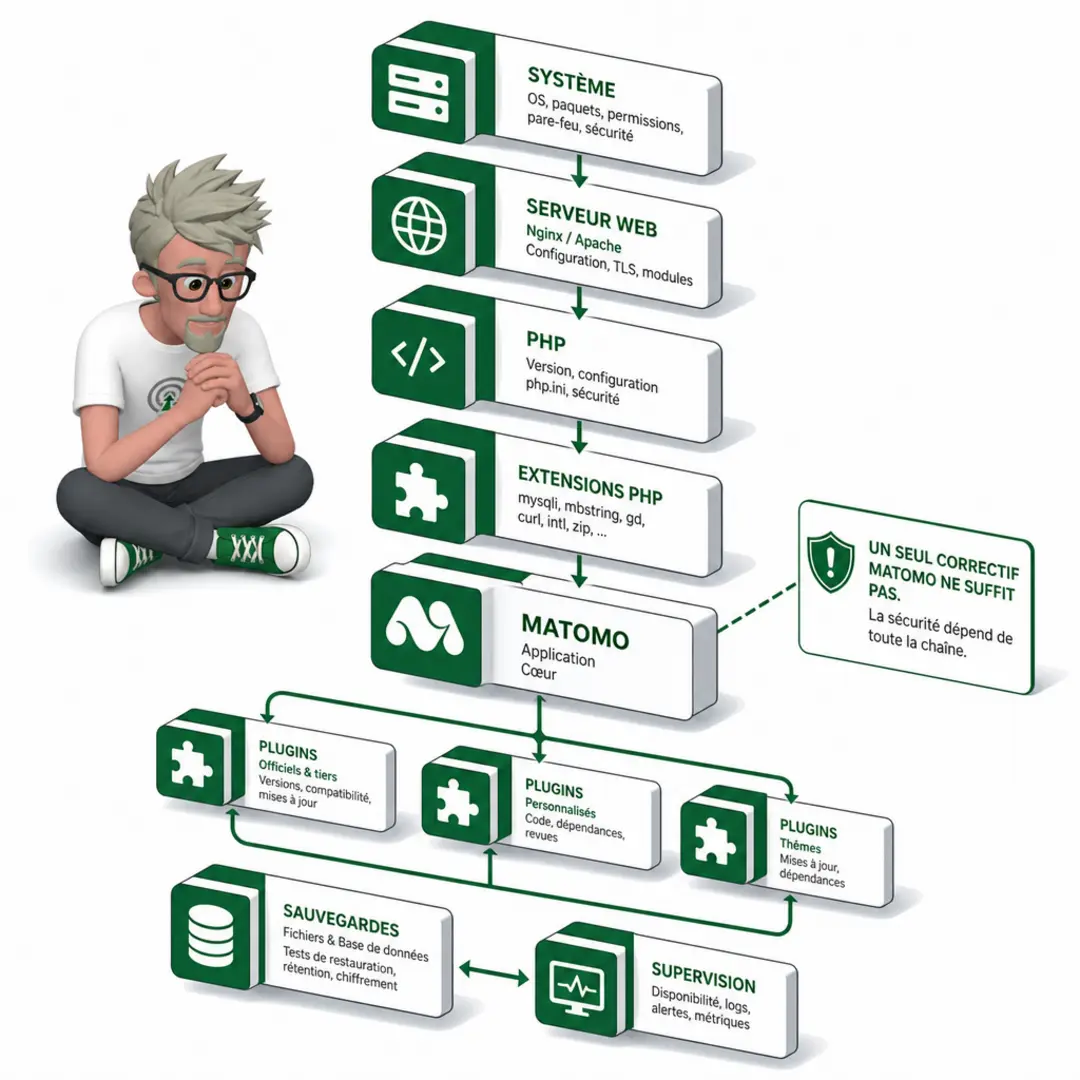
Je vérifie régulièrement les versions utilisées et leur statut de support, puis j’applique les correctifs de sécurité disponibles. Je contrôle aussi la compatibilité de PHP avec la version de Matomo et les extensions installées. Une mise à jour non testée peut provoquer une interruption ou casser un plugin. Sur une instance sensible, je valide d’abord les changements dans un environnement de préproduction, puis je les déploie avec une sauvegarde récente et un moyen de retour arrière.
La maintenance doit couvrir l’ensemble de la pile :
- Matomo, ses plugins et ses dépendances.
- PHP et ses extensions.
- Le système d’exploitation, le serveur web et les composants réseau.
- Les sauvegardes, les accès d’administration et la surveillance des journaux.
Je limite aussi l’exposition de l’instance : accès d’administration restreint, services inutiles désactivés et permissions de fichiers maîtrisées. Ces mesures réduisent les risques, sans remplacer l’application des correctifs.
Si votre organisation ne souhaite pas assurer elle-même la maintenance et la sécurité des serveurs, Matomo Cloud est une option gérée. Elle évite d’exploiter votre propre infrastructure pour Matomo, mais ne dispense pas de vérifier les responsabilités de sécurité qui restent à votre charge, notamment celles liées aux comptes et aux intégrations.
Matomo indique suivre l’évolution de la situation. Je m’appuie sur ses communications officielles et sur les avis de sécurité des composants de ma propre infrastructure, sans supposer qu’une seule mise à jour suffit à garantir la sécurité de l’instance.
Votre installation PHP est-elle bien corrigée ?
Ces deux vulnérabilités critiques concernent PHP, pas Matomo directement, et peuvent permettre une exécution de code à distance sans authentification dans certaines conditions. Les clients Matomo Cloud n’ont aucune action à entreprendre : leur infrastructure est déjà protégée. En On-Premise, vous devez vérifier PHP, installer une version corrigée — 8.5.12, 8.4.27, 8.3.36 ou 8.2.35 — puis confirmer que le serveur web l’utilise. Mettre Matomo à jour ne suffit pas. Si votre version est plus ancienne, sollicitez votre fournisseur ou passez à une version prise en charge. Vous réduisez ainsi le risque sur votre infrastructure et préservez la continuité de votre analytique.
FAQ
-
Quelles vulnérabilités PHP concernent les utilisateurs de Matomo ?
Les failles CVE-2026-109618 et CVE-2026-109619 affectent PHP. Elles sont notées 9,2 sur 10 et peuvent, dans certaines conditions, permettre une exécution de code à distance sans authentification. -
Les clients Matomo Cloud doivent-ils intervenir ?
Non. L’infrastructure Matomo Cloud est déjà protégée et ses mises à jour de sécurité sont gérées par Matomo. -
Mettre Matomo à jour corrige-t-il les failles PHP ?
Non. Pour une installation On-Premise, il faut mettre PHP à jour. La mise à jour de Matomo seule ne corrige pas ces vulnérabilités. -
Quelles versions de PHP sont corrigées ?
Les versions corrigées indiquées sont PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. -
Que faire si mon installation utilise une version plus ancienne ?
Consultez votre fournisseur de système d’exploitation ou d’hébergement pour connaître les correctifs disponibles, ou passez à une version de PHP prise en charge. Vérifiez ensuite que le serveur web utilise bien la version corrigée.
A propos de l’auteur
Je suis Franck Scandolera, expert en data engineering. J’aide les équipes à fiabiliser leurs plateformes de données et d’analytics, notamment en traitant les dépendances et l’infrastructure qui conditionnent la sécurité et la continuité de leurs mesures.

⭐ Analytics engineer, Data Analyst et Automatisation IA indépendant ⭐
Ref clients : Logis Hôtel, Yelloh Village, BazarChic, Fédération Football Français, Texdecor…
Mon terrain de jeu :
Data Analyst & Analytics engineering : tracking avancé (GA4, Matomo, Piano, GTM server, Tealium, Commander Act, e-commerce, CAPI, RGPD), entrepôt de données (BigQuery, Snowflake, PostgreSQL, ClickHouse), modèles (Airflow, dbt, Dataform), dashboards décisionnels (Looker, Power BI, Metabase, SQL, Python).
Automatisation IA des taches Data, Marketing, RH, compta etc : conception de workflows intelligents robustes (n8n, App Script, scraping) connectés aux API de vos outils et LLM (OpenAI, Mistral, Claude…).
Engineering IA pour créer des applications et agent IA sur mesure : intégration de LLM (OpenAI, Mistral…), RAG, assistants métier, génération de documents complexes, APIs, backends Node.js/Python.