

Une gouvernance utile, c’est celle qui prouve où vont vos données analytics, qui les utilise et ce qu’on peut en faire. Je vois trop d’équipes confondre propriété et contrôle. On va remettre ça à plat, avec une checklist simple, exploitable et auditable.
Que veut dire contrôler ses données analytics ?
Contrôler ses données analytics, ce n’est pas juste pouvoir dire “elles sont à nous”. C’est savoir concrètement qui peut les collecter, les lire, les modifier, les exporter, les croiser avec d’autres données, puis les supprimer quand il le faut.
Je fais souvent la distinction entre trois notions qu’on mélange trop vite.
| Propriété | À qui appartiennent les données ? C’est souvent ce qu’on regarde dans le contrat. |
| Contrôle | Qui peut agir sur les données ? Collecter, lire, modifier, exporter, partager, supprimer. |
| Souveraineté | Dans quel cadre juridique, géographique et technique ces données existent ? Où elles sont stockées, qui peut y accéder, sous quelle loi. |
Dans un setup analytics moderne, le vrai sujet n’est pas seulement le nom écrit dans les conditions générales. C’est toute la chaîne. La collecte côté navigateur, la collecte server-side quand les événements passent par votre serveur avant d’aller vers les outils, la plateforme analytics, l’hébergement, les sous-traitants, les exports vers un entrepôt de données, les dashboards BI, c’est-à-dire les tableaux de bord utilisés pour piloter l’activité, les accès de l’agence, du marketing, du produit, de la direction.
Chaque maillon peut créer une fuite de contrôle. Pas forcément une fuite de données au sens spectaculaire du terme. Parfois, c’est juste un export automatique oublié. Un connecteur média branché depuis deux ans. Un ancien prestataire qui a encore accès à Looker Studio ou à un compte analytics. C’est banal, et c’est justement le problème.
J’ai déjà vu des équipes convaincues d’être propriétaires de leurs données, alors que personne ne savait dire quels exports partaient vers les outils publicitaires. Personne ne savait non plus qui avait encore accès aux rapports après le départ d’une agence. Sur le papier, tout allait bien. Dans la vraie vie, le contrôle était très partiel.
Le RGPD pousse justement à sortir de cette zone grise. Il impose une logique de responsabilité documentée, de minimisation, de sécurité et de maîtrise des sous-traitants. En clair, vous devez savoir ce que vous collectez, pourquoi vous le collectez, qui y accède, combien de temps vous le gardez, et avec qui vous le partagez.
Les recommandations européennes autour des transferts internationaux, notamment après Schrems II, ont aussi rendu le sujet plus sensible. Pour une organisation européenne, la localisation des données, les accès depuis l’étranger et les garanties contractuelles ne sont plus des détails techniques. Ce sont des points de gouvernance.
Avant de parler dashboards, consentement ou performance marketing, il faut donc répondre à une question très simple, mais souvent floue : où les données sont stockées et traitées ?
Où vos données sont-elles hébergées ?
Vos données sont bien gouvernées seulement si vous savez où elles sont stockées, traitées, répliquées et sauvegardées. Ça paraît basique, mais dans les projets analytics, c’est souvent là que ça commence à grincer.
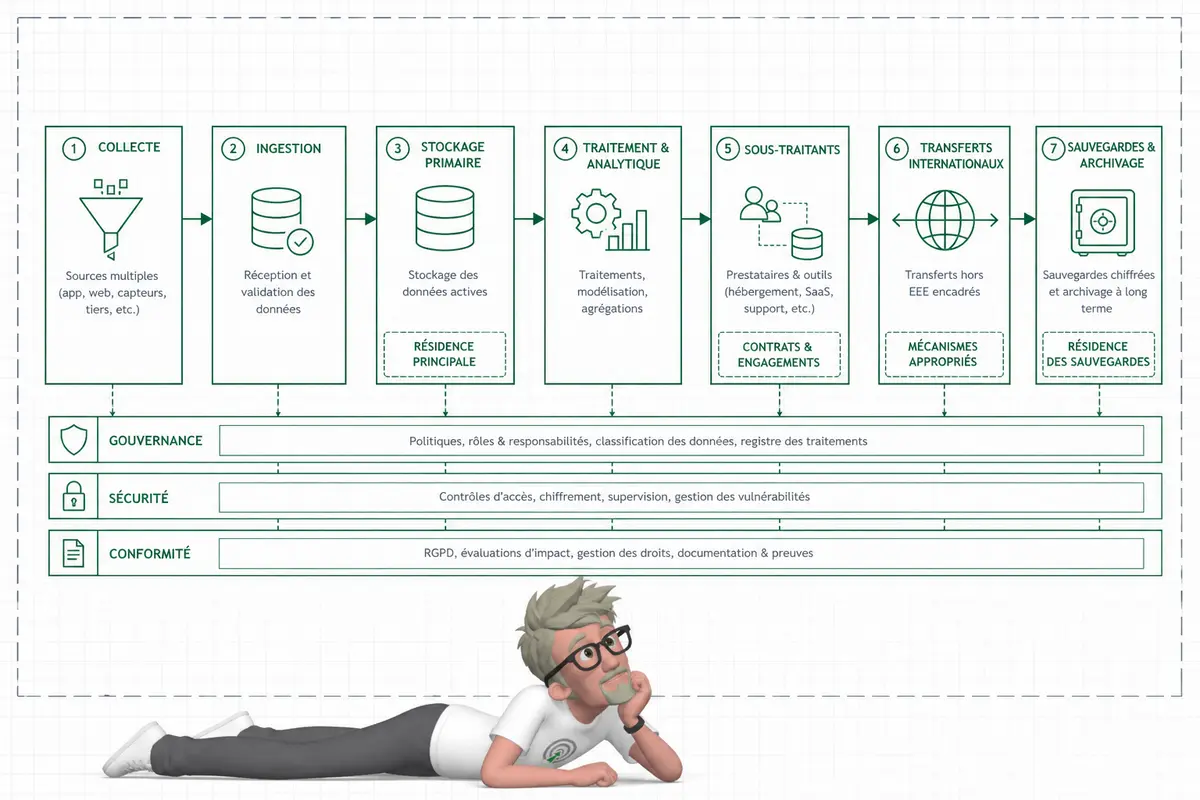
Je ne parle pas du pays du siège social de l’éditeur. Ça, franchement, ça ne suffit pas. Je parle de l’emplacement réel des serveurs, des backups, des traitements, des logs techniques, des environnements de support, et des sous-traitants qui peuvent avoir accès à une partie de la chaîne.
Côté légal, c’est central. En Europe, la résidence des données reste un sujet sérieux, surtout dès qu’il y a un transfert hors Espace économique européen. Un transfert, ça peut être une base principale, mais aussi un log technique, une sauvegarde, un outil de support, ou un sous-traitant qui intervient depuis un autre pays. C’est souvent là que les risques sont mal vus au départ.
Côté achats, les grandes entreprises ne se contentent plus d’un “hébergé en Europe” écrit dans une brochure. Elles demandent une preuve de localisation, une liste des sous-traitants, des clauses de traitement, parfois des certifications ou des rapports d’audit. Et elles ont raison. Sans document clair, vous ne pouvez pas défendre votre choix en comité sécurité ou juridique.
Côté sécurité, c’est pareil. Pour évaluer les risques, il faut savoir où vivent les données, qui peut y accéder, avec quels droits administrateur, et quelles procédures s’appliquent en cas d’incident. Une donnée copiée dans un backup mal documenté reste une donnée exposée.
L’étude Future of Web Analytics de Matomo va dans ce sens. Une majorité d’experts considère que la propriété et le contrôle des données sont essentiels, et les exigences de résidence restent fortes, notamment en Europe. Je le vois aussi sur le terrain. Le marché devient moins naïf sur ces sujets.
Dans votre analyse, je vérifierais au minimum ces points :
- Pays d’hébergement principal
- Pays de traitement
- Pays de sauvegarde
- Sous-traitants
- Transferts hors UE
- Durée de conservation
- Procédure de suppression
- Documentation disponible
- Clauses contractuelles
- Preuve d’audit ou certifications quand elles existent
Petit aparté honnête : dans les projets analytics, la réponse “c’est dans le cloud” ne veut rien dire. Le cloud a des régions, des sous-traitants, des règles d’accès, des réplications. Tant que ce n’est pas écrit, validé et maintenu, ce n’est pas gouverné.
Qui peut accéder aux données ?
Les accès doivent être limités, justifiés, revus et traçables. C’est souvent là que la gouvernance analytics dérape. Pas sur un grand sujet théorique. Sur un truc très simple : trop de personnes ont accès à trop de données, trop longtemps.
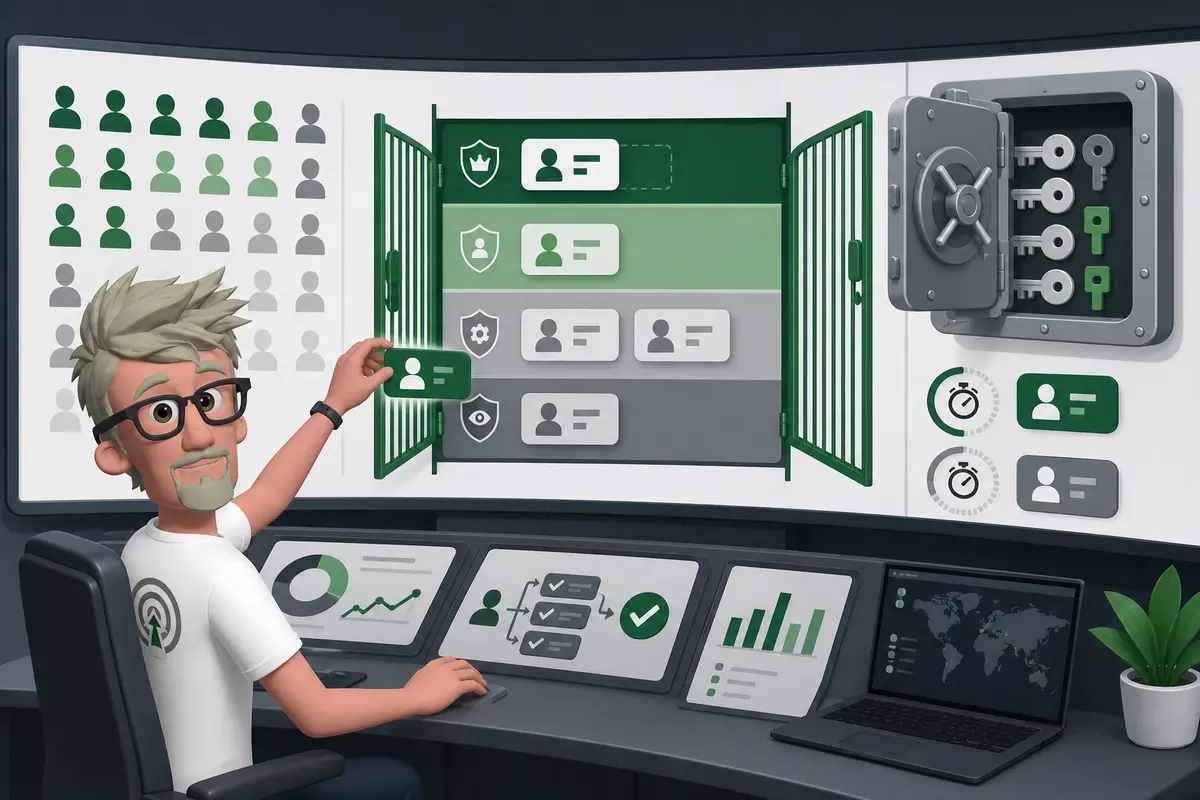
Je l’ai vu chez plusieurs clients. Un ancien prestataire avait encore accès à Google Analytics. Une équipe média pouvait exporter des données détaillées. Un compte “admin@entreprise.com” était partagé par cinq personnes. Sur le papier, personne ne voulait mal faire. Dans les faits, personne ne savait vraiment qui pouvait voir quoi.
Un bon contrôle ne veut pas dire bloquer tout le monde. Ça veut dire donner le bon accès, à la bonne personne, pour la bonne durée. Et surtout, être capable de l’expliquer sans fouiller dans dix outils.
Il faut cartographier les accès par rôle, parce que tout le monde n’a pas besoin du même niveau de granularité :
- Administrateur de l’outil analytics, avec droits de configuration et gestion des utilisateurs.
- Lecteur de rapports, qui consulte les dashboards sans exporter ni modifier.
- Analyste avec droits d’export, qui manipule les données plus finement.
- Développeur avec accès au tag manager ou au tracking server-side, donc au déclenchement de la collecte.
- Prestataire externe, souvent temporaire, mais parfois oublié.
- Équipe média, CRM, data ou support éditeur, avec des besoins très différents.
Les règles simples suffisent déjà à éviter beaucoup de problèmes. Le principe du moindre privilège reste la base : chacun reçoit uniquement ce dont il a besoin. Les comptes doivent être nominatifs, pas partagés. Les accès doivent être revus tous les trimestres. Le départ d’un collaborateur ou d’un prestataire doit déclencher un retrait immédiat. L’authentification forte, comme le double facteur, doit être activée dès que possible. Les accès sensibles doivent être journalisés, c’est-à-dire enregistrés dans des logs. Les exports et partages externes doivent être documentés.
Le sujet devient encore plus important avec les données personnelles. Certaines données analytics ont l’air techniques, mais elles peuvent permettre d’identifier ou de suivre une personne. Directement ou indirectement. Je pense aux identifiants utilisateurs, aux IDs publicitaires, aux adresses IP, aux paramètres d’URL, aux données CRM injectées dans les événements, ou aux segments tellement fins qu’ils isolent presque une personne.
| Type d’accès | Risque principal | Contrôle recommandé |
| Administrateur analytics | Modification de la collecte ou des droits sans contrôle. | Accès nominatif, MFA, revue trimestrielle, logs activés. |
| Analyste avec export | Extraction de données personnelles ou trop granulaires. | Exports documentés, périmètre limité, validation si données sensibles. |
| Prestataire externe | Accès conservé après la mission. | Date de fin prévue, retrait immédiat, accès minimum nécessaire. |
| Développeur tag manager | Ajout de tags non validés ou collecte excessive. | Workflow de validation, historique des changements, environnement de test. |
Une fois les accès maîtrisés, il faut regarder comment les rapports sont produits. Parce qu’un dashboard peut être joli, partagé partout, et pourtant totalement impossible à auditer.
Vos rapports sont-ils auditables ?
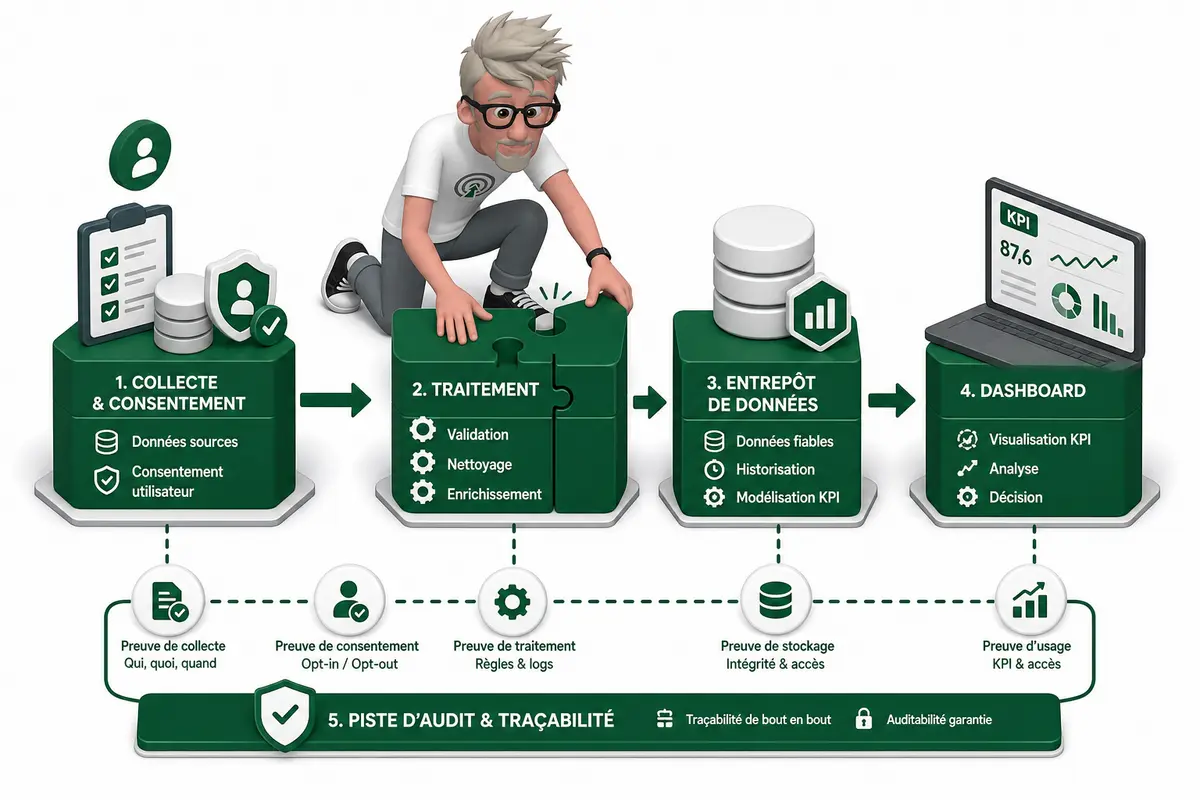
Un rapport analytics est fiable seulement si on peut expliquer comment chaque chiffre a été collecté, transformé et affiché. Sinon, on ne pilote pas vraiment. On regarde des courbes, on débat, et parfois on prend des décisions sur une donnée qu’on ne sait pas défendre.
Je vois souvent le même problème chez les clients. Deux équipes parlent du même KPI, mais elles ne parlent pas de la même chose. Une conversion, ça peut vouloir dire un clic sur un bouton, un formulaire envoyé, une vente payée, une vente non annulée, ou même un lead qualifié par les commerciaux. Tant que la définition n’est pas commune, le débat devient politique. L’équipe acquisition dit que ça marche. L’équipe sales dit que les leads sont mauvais. La direction ne sait plus qui croire.
L’auditabilité, c’est la capacité à répondre simplement à une question : D’où vient ce chiffre ? Pour y arriver, il faut vérifier plusieurs points très concrets :
- Le plan de taggage est à jour, avec les événements réellement collectés sur le site ou l’app.
- Le dictionnaire d’événements décrit chaque événement, ses paramètres, son usage métier et son propriétaire.
- Les règles de consentement sont documentées, surtout si certains utilisateurs ne sont pas mesurés.
- Les filtres appliqués sont connus, comme les exclusions de trafic interne, les environnements de test ou les bots.
- Les règles de déduplication sont claires, notamment pour éviter de compter deux fois une vente ou un lead.
- La durée de conservation est définie, parce qu’un KPI peut changer si l’historique disponible change.
- Les règles d’attribution sont explicites, par exemple premier clic, dernier clic, data-driven ou modèle maison.
- Le calcul des conversions est écrit noir sur blanc, avec les étapes incluses et exclues.
- Le mapping entre l’outil analytics et l’entrepôt de données est maintenu, sinon les écarts deviennent impossibles à expliquer.
- La source des dashboards BI est connue, parce qu’un tableau Looker, Power BI ou Tableau ne lit pas toujours la donnée brute.
Il y a aussi un angle qu’on sous-estime beaucoup : Les exports et intégrations. Les données analytics partent souvent vers un data warehouse, un CRM, un outil marketing, une plateforme média ou un outil de reporting. Chaque export doit avoir un propriétaire, une finalité, une fréquence, un périmètre de données et une règle de suppression. Sinon, on croit gouverner l’outil analytics, alors que la vraie donnée vit déjà ailleurs.
Une bonne gouvernance doit aussi bouger. Une règle de consentement change, un outil est remplacé, une équipe veut ajouter un événement, un audit sécurité demande une preuve. Le système doit suivre sans tout casser. Pour moi, une gouvernance utile n’est pas un fichier figé dans un Drive. C’est une mécanique vivante, maintenue, comprise, et assez simple pour être utilisée.
Maintenant que les notions sont claires, il faut transformer ça en checklist utilisable. Parce que personne n’a envie d’un document de gouvernance de 80 pages que personne ne lit.
Quelle checklist appliquer demain ?
La bonne checklist tient sur une page et permet de décider vite ce qui est maîtrisé, flou ou risqué. Je garde toujours une logique simple : si personne ne peut répondre en deux minutes, c’est que le sujet mérite une vérification.
Voici la liste que j’utiliserais demain matin pour auditer un stack analytics sans partir dans un grand tunnel.
- Collecte : Quelles données sont collectées ? Pourquoi ? Qui a validé le plan de tracking ? Est-ce qu’on collecte plus que nécessaire ?
- Consentement : Quelle base légale est utilisée ? Le consentement est-il bien transmis aux outils analytics ? Que se passe-t-il si l’utilisateur refuse ?
- Stockage : Où sont stockées les données ? Dans quel pays ? Combien de temps les garde-t-on ?
- Traitement : Quelles transformations sont appliquées ? Qui les maintient ? Est-ce documenté ?
- Accès : Qui peut lire les données ? Qui a les droits admin ? Les accès sont-ils revus régulièrement ?
- Exports : Qui peut exporter ? Vers quels outils ? Est-ce qu’un fichier client traîne dans un Google Sheet oublié ?
- Reporting : Quels dashboards utilisent ces données ? Qui les consulte ? Quelle décision métier dépend de ces chiffres ?
- Sécurité : Les comptes sont-ils protégés par MFA, donc une double vérification à la connexion ? Les clés API sont-elles stockées proprement ?
- Documentation : Existe-t-il une source unique pour comprendre les événements, les champs, les règles et les propriétaires ?
- Revue régulière : Qui vérifie tout ça chaque trimestre ? Quelles décisions sont écrites ?
| Zone à auditer | Question clé | Preuve attendue | Niveau de risque si absent |
| Hébergement | Où sont stockées les données analytics ? | Contrat, région cloud, politique de rétention | Élevé |
| Sous-traitants | Quels outils reçoivent les données ? | Liste des vendors et DPA signé | Élevé |
| Accès admin | Qui peut modifier la collecte ou les droits ? | Liste des admins et historique des changements | Élevé |
| Exports | Qui peut sortir les données du système ? | Journal d’exports et règles d’autorisation | Moyen à élevé |
| Dashboards | Quels rapports pilotent les décisions ? | Inventaire des dashboards et propriétaires | Moyen |
| Consentement | Le choix utilisateur est-il respecté ? | Test CMP, logs de consentement, configuration tags | Élevé |
| Documentation | Le tracking est-il compréhensible sans demander à trois personnes ? | Plan de marquage à jour | Moyen |
| Revue des accès | Les anciens comptes sont-ils supprimés ? | Compte rendu de revue trimestrielle | Élevé |
Je préfère une gouvernance simple tenue à jour tous les trimestres qu’un grand chantier parfait lancé une fois puis oublié. Dans les équipes, ce qui marche vraiment, c’est un propriétaire clair, une checklist courte, une revue régulière et des décisions écrites.
La gouvernance analytics n’est pas un frein à la data. C’est ce qui permet d’utiliser les données avec plus de confiance, de réduire les risques et d’éviter de reconstruire toute la mesure quand une question juridique, sécurité ou métier arrive.
Et si on reprenait vraiment le contrôle ?
La gouvernance des données analytics, ce n’est pas un sujet réservé aux juristes ou aux grandes DSI. C’est une question très concrète : où sont vos données, qui y accède, comment elles circulent, comment vos rapports sont produits et ce que vous pouvez prouver en cas d’audit. Si vous clarifiez la propriété, le contrôle, la souveraineté, les accès, les exports et les définitions de KPI, vous gagnez en fiabilité. Vous évitez aussi les mauvaises surprises avec les outils, les prestataires ou la conformité. Le vrai bénéfice pour vous, c’est simple : décider avec des données plus propres, mieux maîtrisées et plus défendables.
FAQ
- Quelle est la différence entre propriété et contrôle des données analytics ?
La propriété dit à qui appartiennent les données. Le contrôle dit qui peut les collecter, les consulter, les modifier, les exporter, les supprimer ou les réutiliser. Dans la pratique, le contrôle est souvent le point le plus critique, parce qu’une entreprise peut être propriétaire sur le papier tout en laissant ses données circuler sans vraie maîtrise. - Pourquoi la résidence des données analytics est-elle importante ?
Elle permet de savoir dans quel cadre juridique et technique les données sont stockées, traitées et sauvegardées. En Europe, c’est particulièrement sensible à cause du RGPD, des transferts internationaux et des exigences internes de sécurité ou d’achat. Dire “c’est dans le cloud” ne suffit pas. Il faut connaître les régions, les sous-traitants et les conditions d’accès. - Quels accès faut-il surveiller en priorité ?
Je surveille d’abord les comptes administrateurs, les droits d’export, les accès des prestataires, les comptes partagés, les accès aux dashboards sensibles et les outils connectés à l’analytics. Le minimum, c’est une revue régulière des droits, des comptes nominatifs et une suppression rapide des accès qui ne sont plus justifiés. - Comment savoir si un rapport analytics est fiable ?
Un rapport est fiable si on peut expliquer d’où viennent les données, comment elles ont été collectées, filtrées, transformées et calculées. Il faut un plan de taggage, des définitions KPI claires, une documentation des règles de consentement, des exports et des dashboards. Sans ça, on pilote souvent sur des chiffres qu’on ne sait pas défendre. - À quelle fréquence revoir sa gouvernance analytics ?
Une revue trimestrielle est un bon rythme pour beaucoup d’équipes. Ça permet de vérifier les accès, les exports, les nouveaux outils, les changements de tracking, les durées de conservation et la documentation. Mieux vaut une revue simple mais régulière qu’un gros audit annuel oublié trois semaines plus tard.
A propos de l’auteur
Je suis Franck Scandolera, expert et formateur en tracking avancé server-side, Analytics Engineering, automatisation No/Low Code avec n8n, intégration de l’IA en entreprise et SEO/GEO. J’accompagne des équipes qui veulent fiabiliser leur mesure, reprendre le contrôle sur leurs données et construire des systèmes analytics vraiment exploitables. J’ai travaillé avec des références comme Logis Hôtel, Yelloh Village, BazarChic, la Fédération Française de Football ou Texdecor. Je dirige l’agence webAnalyste et l’organisme Formations Analytics. Si vous voulez remettre à plat votre gouvernance data, votre tracking ou vos automatisations, contactez-moi.

⭐ Analytics engineer, Data Analyst et Automatisation IA indépendant ⭐
Ref clients : Logis Hôtel, Yelloh Village, BazarChic, Fédération Football Français, Texdecor…
Mon terrain de jeu :
Data Analyst & Analytics engineering : tracking avancé (GA4, Matomo, Piano, GTM server, Tealium, Commander Act, e-commerce, CAPI, RGPD), entrepôt de données (BigQuery, Snowflake, PostgreSQL, ClickHouse), modèles (Airflow, dbt, Dataform), dashboards décisionnels (Looker, Power BI, Metabase, SQL, Python).
Automatisation IA des taches Data, Marketing, RH, compta etc : conception de workflows intelligents robustes (n8n, App Script, scraping) connectés aux API de vos outils et LLM (OpenAI, Mistral, Claude…).
Engineering IA pour créer des applications et agent IA sur mesure : intégration de LLM (OpenAI, Mistral…), RAG, assistants métier, génération de documents complexes, APIs, backends Node.js/Python.